🔔 Банки Казахстана обяжут сообщать о кибератаках и взломах в течение 24 часов Агентство по регулированию и развитию финансового рынка установило правила, по которым банки должны сообщать регулятору об обнаруженных кибератаках, уязвимостях и серьёзных сбоях в своих системах. О каких случаях нужно сообщать? • Взломы и несанкционированный доступ к банковским системам. • DDoS-атаки и заражение серверов вредоносными программами. • Незаконные переводы денег из-за нарушений информационной безопасности. • Сбои систем идентификации клиентов и другие инциденты, из-за которых информационные системы простаивают больше часа. На уведомление регулятора отводится 24 часа с момента обнаружения инцидента. Информация будет поступать через специальную автоматизированную систему АРРФР, интегрированную с системами безопасности банков. Кроме того, с 2027 года банки будут ежегодно проверять на готовность к кибератакам. Во время учений регулятор оценит, насколько быстро финансовые организации обнаруживают угрозы, реагируют на них и восстанавливают работу сервисов. 📷 BlueScreen | Digital Kazakhstan
哈萨克斯坦银行将被要求在 24 小时内报告网络攻击和黑客行为
🔔 哈萨克斯坦的银行将被要求在 24 小时内报告网络攻击和黑客行为。金融市场监管和发展局制定了规则,根据这些规则,银行必须向监管机构报告检测到的网络攻击、系统漏洞和严重故障。关于…
Telegram — BlueScreen.kz作者: bluescreen.kz2026年11月9日 (1小时前)
提供 4 种语言版本AI 摘要:要点
- 🔔 哈萨克斯坦的银行将被要求在 24 小时内报告网络攻击和黑客行为。金融市场监管和发展局制定了规则,根据这些规则,银行必须向监管机构报告检测到的网络攻击、系统漏洞和严重故障。关于…
Policy & regulation
KZ·AI 6334Инсайт дня
哈萨克斯坦银行将被要求在 24 小时内报告网络攻击和黑客行为
全文为俄语
相关文章
OpenAI、电影和 8.24 亿塔卡:托卡耶夫报道了 Qazaq Tili 基金会的新计划
三年来,哈萨克语配音的好莱坞电影有13部在哈萨克影院上映。这是在卡西姆-若马尔特·托卡耶夫总统与哈萨克蒂利协会会长的一次会议上得知的。该协会主席拉安·肯哲卡努利 (Rauan Kenzhekhanuly) 向总统讲述了与大型企业合作的情况……
Kursiv.media — AI (direct RSS)
Policy & regulation🇰🇿Astana Hub专题:Astana Hub за восемь лет создал ИТ-экосистему на $6,7 млрд: что в нее входит#Робототехника#OpenAI1 分钟
国际创新集群 Astana Hub 在 8 年内构建了 67 亿美元的技术生态系统
Astana Hub 迎来成立八周年。在此期间,该集群已成为哈萨克斯坦和中欧亚地区 IT 与 AI 产业发展的关键中心,为初创企业、投资者和科技公司构建了大规模生态系统。在国家元首的支持下,…
Министерство ИИ и цифрового развития РК (gov.kz)
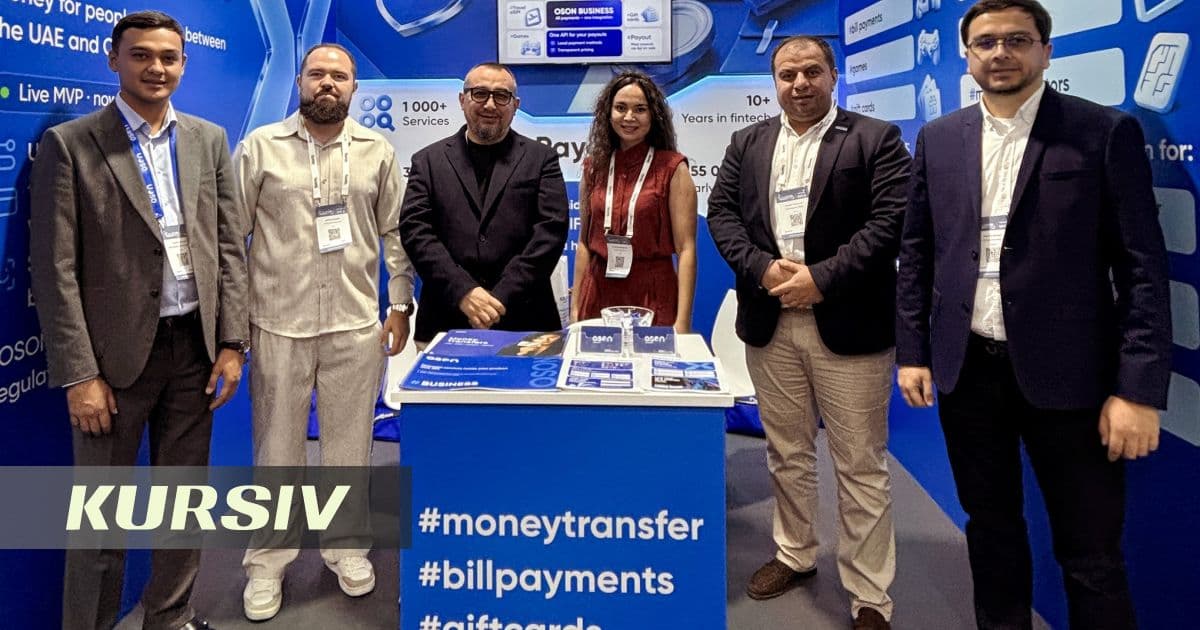
哈萨克斯坦公司在 2026 年迪拜金融科技峰会上展示了 OSON X 平台
金融科技集团 OSON Holding 在迪拜金融科技峰会上展示了 OSON X 应用程序。该服务专为在阿联酋生活和工作的中亚公民而设计。通过它,您可以在阿联酋和哈萨克斯坦、乌兹别克斯坦、吉尔吉斯斯坦和塔吉克斯坦之间转账...
Kursiv Media Tech

RUИзвестный профессор оценил шансы Хуанга на сохранение позиции в NVIDIA
Дженсен Хуанг признался в измене жене, но самое неприятное для него, похоже, только начинается.
DigitalBusiness.kz