Под председательством Заместителя Премьер-министра – Министра искусственного интеллекта и цифрового развития Республики Казахстан Жаслана Мадиева состоялось межведомственное совещание по вопросам защиты персональных данных и противодействия киберугрозам. В совещании приняли участие представители более 60-ти организаций, в их числе представители Генеральной прокуратуры, Комитета национальной безопасности, Министерства внутренних дел, Министерства культуры и информации, Министерства юстиции, а также государственных и частных организаций, работающих с персональными данными в сфере здравоохранения, финансов, образования, торговли и других отраслях. Ключевой темой совещания стала практическая готовность государственных органов и бизнеса к обновленным требованиям законодательства. Защита персональных данных рассматривается как один из базовых элементов цифровой безопасности и доверия граждан к государственным и коммерческим сервисам. «Персональные данные это не просто массив информации в информационной системе. За каждой записью стоит конкретный человек. Поэтому защита таких данных должна восприниматься организациями не как формальное требование регулятора, а как прямая ответственность перед гражданами. Необходимо сформировать такую культуру работы с данными, при которой безопасность закладывается в процессы изначально, а не после того, как произошел инцидент», - отметил Жаслан Мадиев. За последние два года законодательные требования в этой сфере были существенно усилены. 12 июля 2026 года вступили в силу Цифровой кодекс Республики Казахстан и Закон Республики Казахстан «О кибербезопасности». Кроме того, 24 августа 2026 года вступает в силу Закон Республики Казахстан «О внесении изменений и дополнений в некоторые законодательные акты Республики Казахстан по вопросам цифровизации, защиты персональных данных, дорожного движения и регулирования передовых технологий на транспорте». Обновленное законодательство формирует более четкую систему ответственности владельцев информационных систем и баз персональных данных. Организации должны понимать, какие сведения они собирают, на каком основании, для какой цели, кто имеет к ним доступ, как долго они хранятся и какими средствами защищены. Владельцы и операторы баз персональных данных обязаны получать согласие граждан на обработку информации с указанием конкретной цели, соблюдать установленные сроки хранения данных, назначать ответственных сотрудников и ограничивать круг лиц, имеющих доступ к информации. Законодательством также предусматривается применение современных технических мер защиты, включая шифрование, средства защиты информации, журналирование действий пользователей и многофакторную аутентификацию, в том числе с использованием биометрической идентификации. Ограничивается выгрузка информации из государственных баз данных, устанавливается обязанность уведомлять уполномоченный орган о начале обработки персональных данных и выявленных инцидентах. Дополнительные возможности контроля получают и сами граждане. Предоставлять и отзывать согласие на обработку персональных данных можно будет через eGov Mobile. Важный вопрос, который обсудили на совещании это человеческий фактор. Как показывает практика, значительная часть инцидентов связана не со сложными внешними взломами, а с человеческим фактором и несоблюдением элементарных требований информационной безопасности и защиты персональных данных. Передача учетных записей третьим лицам, использование скомпрометированных доступов, отсутствие разграничения прав доступа, неправомерная выгрузка информации и другие нарушения внутренних процедур создают прямые риски утечки данных граждан. В этой связи работодатели обязаны ежегодно проводить обучение сотрудников вопросам кибербезопасности и киберкультуры. Защита данных должна быть не формальным требованием, а частью корпоративной культуры и ответственности каждого сотрудника, имеющего доступ к информационным системам. Государственный контроль за соблюдением требований законодательства ведется на постоянной основе. В 2025 году проведено 77 проверок в сфере защиты персональных данных, с начала 2026 года — еще 44. Проверки показывают, что организации по-прежнему допускают системные нарушения. Среди них, отсутствие согласий граждан на обработку данных, ответственных лиц и утвержденных перечней сотрудников, имеющих доступ к информации, сбор избыточных данных, отсутствие многофакторной аутентификации, журналирования действий пользователей, криптографической защиты, антивирусных решений и межсетевых экранов. Представитель Генеральной прокуратуры сообщил, что за семь месяцев 2026 года в сфере защиты персональных данных зарегистрировано 90 уголовных правонарушений, что на 47,7% меньше, чем за аналогичный период прошлого года, когда было зарегистрировано 172 таких факта. Осуждены 58 лиц. Вместе с тем более чем в четыре раза увеличилось количество лиц, привлеченных к административной ответственности за нарушение законодательства о персональных данных и их защите Одновременно усиливается ответственность за такие нарушения. Размер административных штрафов увеличен в три раза, до 1 000 МРП за нарушения требований кибербезопасности и до 2 000 МРП за нарушения законодательства о персональных данных. Срок давности привлечения к ответственности увеличен до одного года. Дополнительно рассматривается вопрос об усилении ответственности за наиболее тяжкие нарушения, повлекшие массовые утечки персональных данных. При этом задача государства заключается не только в проведении проверок и применении санкций. Важным элементом системы должен стать постоянный диалог между регулятором и владельцами и операторами баз персональных данных. Для государства принципиально важно, чтобы организации заранее понимали требования законодательства, оценивали свои риски и устраняли уязвимости до возникновения инцидентов. В свою очередь, бизнес и другие держатели данных должны иметь возможность своевременно получать разъяснения и выстраивать свои процессы в соответствии с едиными требованиями. По итогам совещания Жаслан Мадиев поручил обеспечить строгое соблюдение требований законодательства в сфере защиты персональных данных, а также системно повышать уровень киберкультуры сотрудников. Руководителям организаций поручено взять эту работу на личный контроль. Соответствующим государственным органами поручено на постоянной основе осуществлять мониторинг интернет-пространства для выявления фактов незаконного сбора, обработки, распространения и продажи персональных данных для принятия дальнейших мер. Комитету по информационной безопасности МИИЦР РК поручено обеспечить постоянный государственный контроль за соблюдением требований законодательства в сфере защиты персональных данных и принимать предусмотренные законодательством меры по каждому выявленному нарушению. Собственникам и владельцам баз с персональными данными также поручено провести оценку уровня защищенности персональных данных, устранить выявленные недостатки и привести процессы сбора, обработки, хранения и защиты информации в соответствие с требованиями законодательства. Критически важные цифровые объекты будут проходить дополнительные проверки со стороны Комитета национальной безопасности. Требования законодательства распространяются на всех владельцев и операторов баз персональных данных государственные органы, квазигосударственный сектор, банки, медицинские и образовательные организации, крупный бизнес и субъекты малого и среднего предпринимательства. Жаслан Мадиев подчеркнул, что защита персональных данных требует не формального исполнения установленных требований, а системной работы, постоянного контроля и персональной ответственности руководителей организаций. Защита персональных данных остается одним из ключевых приоритетов государственной цифровой политики. Чем больше процессов переходят в цифровую среду, тем выше должна быть ответственность каждого, кто получает доступ к данным граждан. Доверие к цифровому государству и цифровой экономике начинается с уверенности человека в том, что его данные надежно защищены.
标题为俄语Соблюдение требований по защите персональных данных находится на постоянном контроле
Под председательством Заместителя Премьер-министра – Министра искусственного интеллекта и цифрового развития Республики Казахстан Жаслана Мадиева состоялось межведомственное совещание по вопросам защиты персональных данных и противодействия киберугрозам. В совещании приняли…
Министерство ИИ и цифрового развития РК (gov.kz)作者: Министерство ИИ и цифрового развития РК (gov.kz)2026年8月20日 (8月20日)
提供 1 种语言版本AI 摘要:要点
- Под председательством Заместителя Премьер-министра – Министра искусственного интеллекта и цифрового развития Республики Казахстан Жаслана Мадиева состоялось межведомственное совещание по вопросам защиты персональных данных и противодействия киберугрозам
- В совещании приняли…
Policy & regulation
KZ·AI 46FAИнсайт дня
Соблюдение требований по защите персональных данных находится на постоянном контроле
全文为俄语
内容来自原始来源: Министерство ИИ и цифрового развития РК (gov.kz)
查看原文查看原文
相关文章
国际加密平台Kraken进军哈萨克斯坦数字资产市场
在AI & Digital Bridge 2026国际论坛框架内,哈萨克斯坦总理奥尔扎斯·别克捷诺夫与国际加密平台Kraken联合首席执行官大卫·里普利举行了会晤。双方在会晤中讨论了数字资产市场发展前景…
Министерство ИИ и цифрового развития РК (gov.kz)
哈萨克斯坦政府批准2026-2029年无人系统发展综合计划:聚焦主权生产、出口和"单一窗口"原则的数字化
根据哈萨克斯坦共和国政府2026年10月13日第898号决议,批准了2026-2029年无人系统发展综合计划。该文件建立统一法律基础,奠定数字和物理基础设施,并刺激…
Министерство ИИ и цифрового развития РК (gov.kz)
Kraken 正准备进入哈萨克斯坦市场
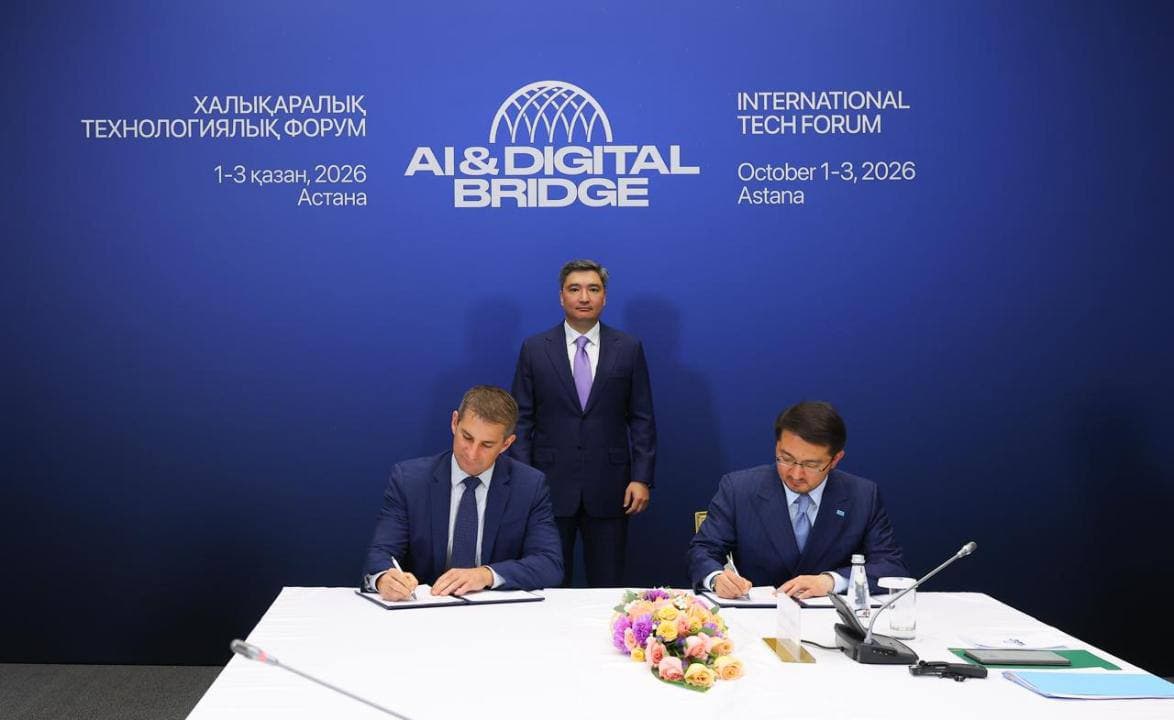
哈萨克斯坦政府与国际加密平台 Kraken 签署了关于发展数字资产市场的谅解备忘录。此外,该公司已获得阿斯塔纳国际金融中心(AFSA)金融服务监管委员会的初步批准,可在哈萨克斯坦开展业务……
Tech-news.kz
加密货币交易所Kraken准备进入哈萨克斯坦市场
🌐 加密货币交易所Kraken准备进入哈萨克斯坦市场 全球最大的加密货币平台之一Kraken已从金融监管机构AFSA获得初步批准。这是许可过程中的重要里程碑,但尚未获得全面运营许可——公司仍需…
Telegram — BlueScreen.kz